Canvas-hack: gegevens van studenten en docenten gestolen
Hackers van ShinyHunters braken in bij Instructure, de maker van leerplatform Canvas, en stalen gebruikersgegevens van studenten en docenten wereldwijd.
- Omvang
- meer dan 9.000 onderwijsinstellingen (Universiteiten van Nederland; in Nederland zeven universiteiten volgens Instructure)
- Uitgelekt
- naam e-mailadres studentnummer vakken en inschrijvingen berichten in Canvas
- Stand
- Deal met de daders; Instructure levert de gestolen gegevens terug aan scholen
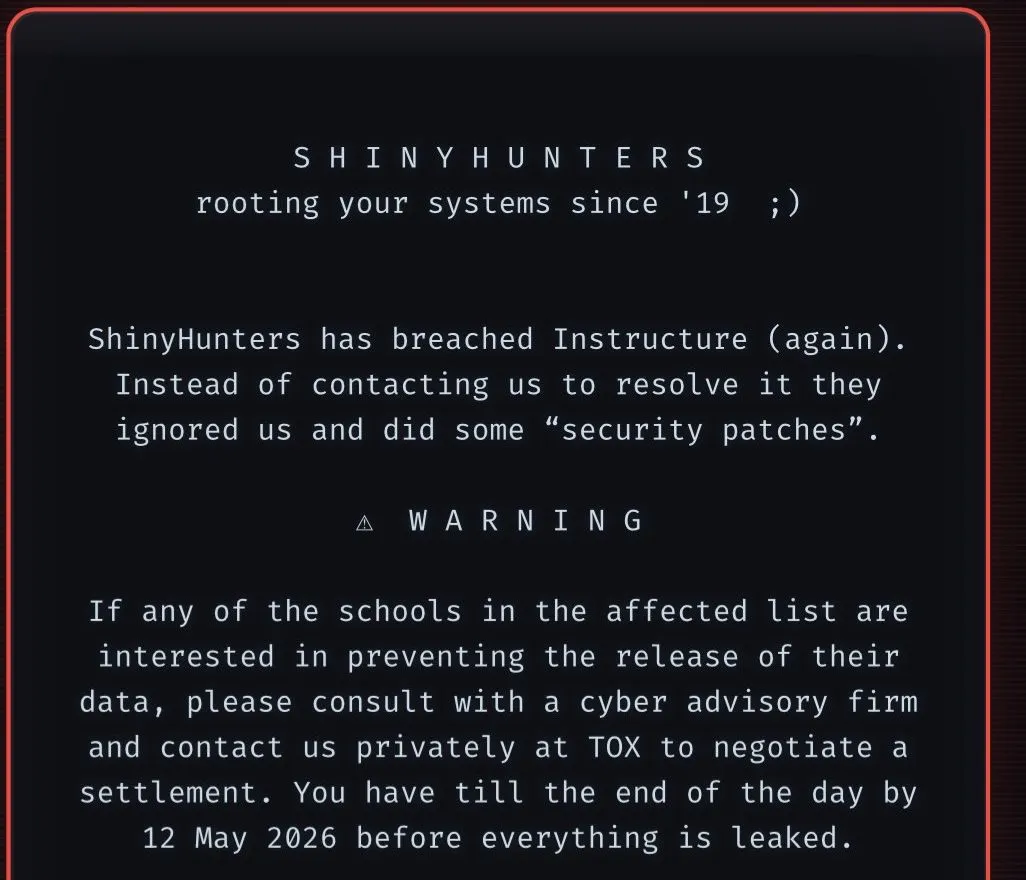
Midden in de tentamentijd stond er ineens een zwart scherm op de plek waar studenten hun vakken openen. “ShinyHunters has breached Instructure (again)”, stond er. Scholen die hun gegevens niet openbaar wilden zien, moesten vóór 12 mei contact opnemen.
Eén leverancier, duizenden scholen tegelijk
Canvas is van het Amerikaanse bedrijf Instructure. Op 4 mei werd bekend dat aanvallers in een deel van de omgeving waren gekomen. Volgens Universiteiten van Nederland raakte het lek naar schatting meer dan negenduizend onderwijsinstellingen wereldwijd. In Nederland zaten volgens Instructure studenten en medewerkers van zeven universiteiten in de gestolen gegevens. In Vlaanderen bevestigden onder meer Arteveldehogeschool en de VUB dat gegevens zijn meegenomen.
Instructure noemt gebruikersnamen, mailadressen, vaknamen, inschrijvingen en berichten tussen gebruikers. Arteveldehogeschool meldde namen, werk- en privémailadressen en volgnummers. Lesmateriaal, ingeleverd werk en wachtwoorden zijn volgens Instructure niet geraakt.
Een deal met criminelen is geen garantie
Instructure sloot een akkoord met de daders. De gegevens zouden zijn teruggegeven, het bedrijf kreeg “shred logs” als bewijs dat ze vernietigd zijn, en geen enkele klant zou nog worden afgeperst. Of daar geld bij kwam, zegt Instructure niet.
Wij vinden dat een slechte ruil. Het bewijs van vernietiging komt van dezelfde groep die de gegevens stal. Odido weigerde eerder dit jaar te betalen aan dezelfde groep en kreeg zijn klantgegevens online. Dat is pijnlijk, maar betalen beloont de volgende aanval.
Het zwakke punt in die redenering is er ook. Voor een student die nu geen gerichte phishing krijgt omdat zijn gegevens nooit online kwamen, voelt de deal waarschijnlijk als de betere uitkomst. Dat argument is niet niks. Alleen weet niemand zeker of de data echt weg is.
Hoe ziet phishing na de Canvas-hack eruit?
Arteveldehogeschool waarschuwde zijn studenten meteen: met namen en mailadressen kunnen aanvallers gerichte mails sturen. Denk aan een mail die je studentnummer noemt, over je account of je tentamens gaat en je naar een nagemaakte inlogpagina stuurt. Juist omdat je die mail op je schooladres krijgt, voelt hij vertrouwd.
Twijfel je over zo’n mail, laat hem dan nakijken door de scam checker. Hoe je ziet of je account al is overgenomen, staat bij ben ik gehackt, en waar je zo’n mail kwijt kunt bij phishing melden.
Instructure is klaar met het forensisch onderzoek en levert sinds eind september de gestolen gegevens per school terug. Pas dan weet jouw school precies welke studenten erin zaten. Komt er daarna een mail van je school, dan is die echt te herkennen: hij stuurt je naar de site van je eigen instelling, niet naar een los inlogadres.