Cyberaanval op gemeente Machelen: via phishing binnen
Een cyberaanval die begon met phishing legt sinds 11 september de digitale systemen van gemeente Machelen plat; vermoedelijk zijn geen persoonsgegevens gestolen.
- Omvang
- onbekend (De gemeente noemt geen aantallen; het onderzoek loopt)
- Stand
- IT-dienst en externe specialisten onderzoeken het incident en herstellen de systemen
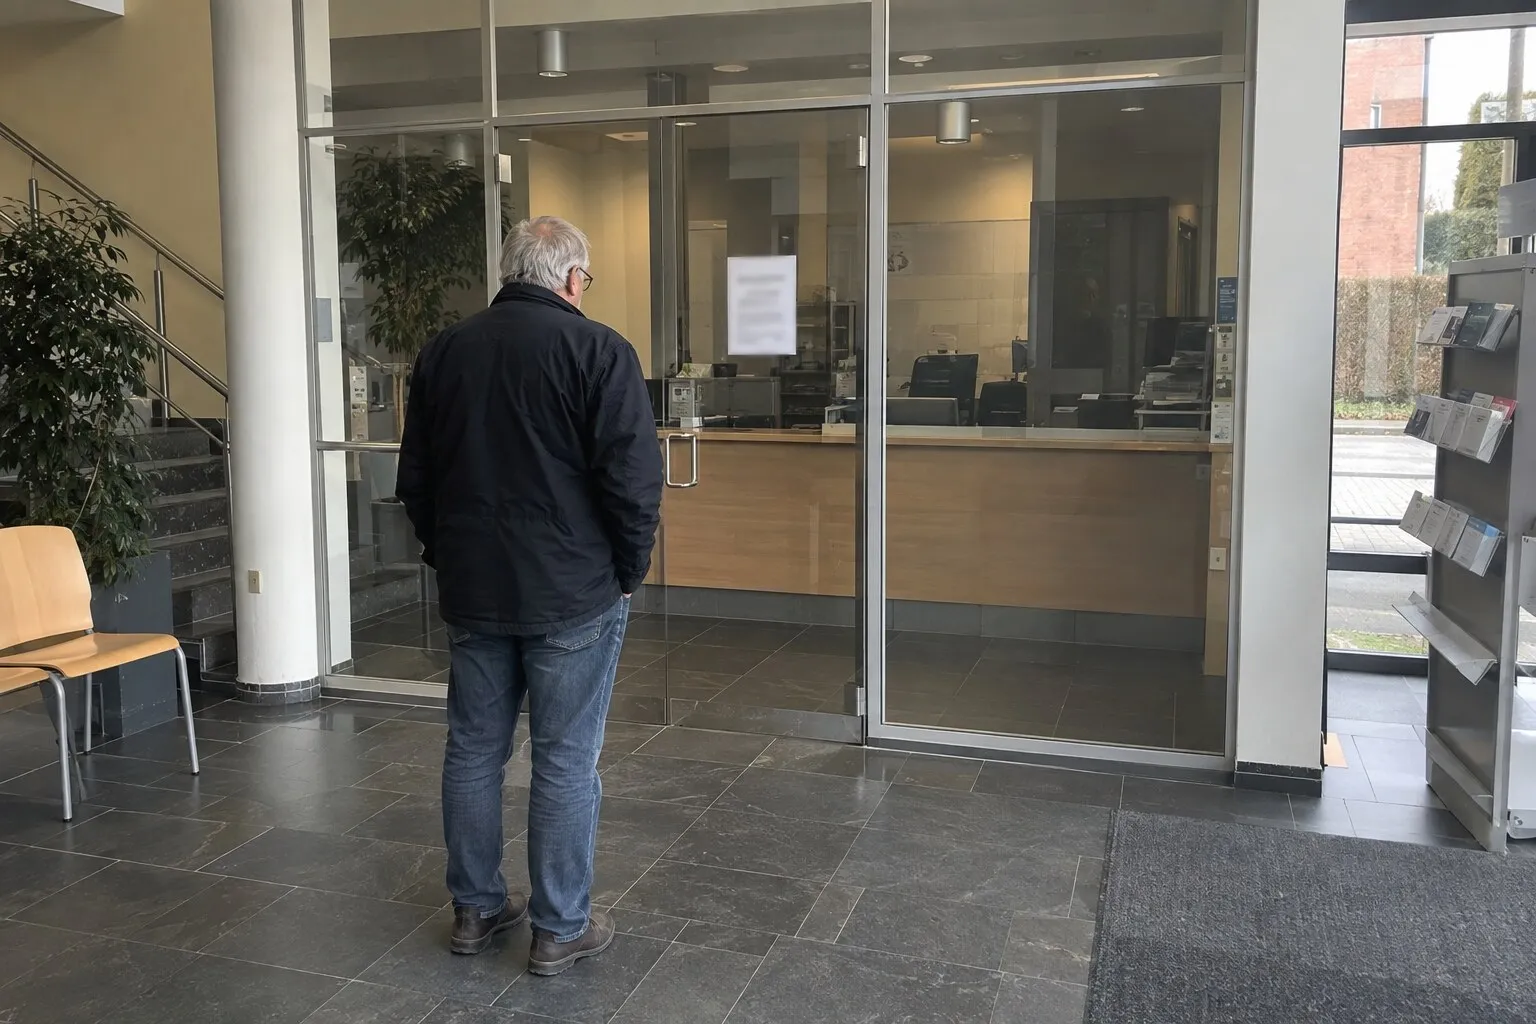
Sinds vrijdag 11 september staan inwoners van Machelen voor gesloten loketten, en mail naar de gemeente komt niet aan. Een cyberaanval legt de digitale systemen van het lokaal bestuur plat. Burgemeester Jean-Pierre De Groef is er open over: de aanvallers kwamen binnen via phishing.
Dit werkt nog en dit zit dicht
De loketten van de gemeente zijn voorlopig gesloten. E-mail naar de gemeente komt niet aan; voor dringende zaken staan twee gsm-nummers open. Rijbewijzen en paspoorten kan je gewoon bij de administratie ophalen. De website en het e-loket draaien, net als de digitale diensten van het rusthuis en de crèche, omdat die aan andere systemen hangen.
Hoe groot is de schade?
Dat is nog niet duidelijk. De IT-dienst onderzoekt samen met externe specialisten wat er beschadigd is en of er persoonsgegevens zijn gelekt. Op het eerste zicht lijkt dat laatste niet het geval, zegt de burgemeester. Eerlijk genoeg blijft hij bij die voorzichtige formulering en belooft hij geen geruststelling die hij nog niet kan maken.
Dat de gemeente meteen alle diensten aan de getroffen server stillegde, is de juiste keuze. Het ongemak voor inwoners is groot, maar een halve dienstverlening die verder wordt gehackt helpt niemand. De open communicatie over oorzaak en tijdelijke nummers hoort daarbij: inwoners weten zo meteen waar ze aan toe zijn.
Eén klik was genoeg
Dat een hele gemeentelijke IT-omgeving stilvalt doordat iemand op een verkeerde link klikt of inlogt op een nagemaakte pagina, is een scenario dat dit jaar vaak terugkwam. Krijg je zelf mail die zogenaamd van de gemeente komt en om gegevens of een inlog vraagt, meld die dan: phishing melden legt uit hoe, en hou er rekening mee dat oplichters deze storing zullen uitbuiten.