Je klikt op een webshop en je browser houdt je tegen: "onbetrouwbare website", "misleidende website", "gevaarlijke site". Die tekst is geen oordeel over de winkel. Het is de vaste uitslag van één beveiligingssysteem, en aan de letterlijke tekst zie je welk systeem hem gaf.
We hebben het 18 oktober 2026 zelf nagegaan. Google houdt een open testpagina's-reeks bij om veiligheidswaarschuwingen te proberen. Op die dag gaf het publieke transparantierapport van Google vier vaste Nederlandse statussen terug voor die pagina's. De statuspagina en de browsers halen hun teksten uit hetzelfde systeem; de browserwaarschuwingen zelf hebben eigen, per browser vaste teksten. Hieronder staan de vier statuspagina-uitslagen met onze eigen screenshots, plus het systeem erachter en wat jij eraan hebt.
Dit zijn de vier statussen die Google zelf toont
Het transparantierapport van Google (Safe Browsing-status van websites) is de openbare kant van het systeem dat Chrome, Firefox en Safari hun waarschuwingen geeft. We vroegen alle vier de statussen op 18 oktober 2026 op. Kijk goed naar de kop, daar zit het herkenningspunt.
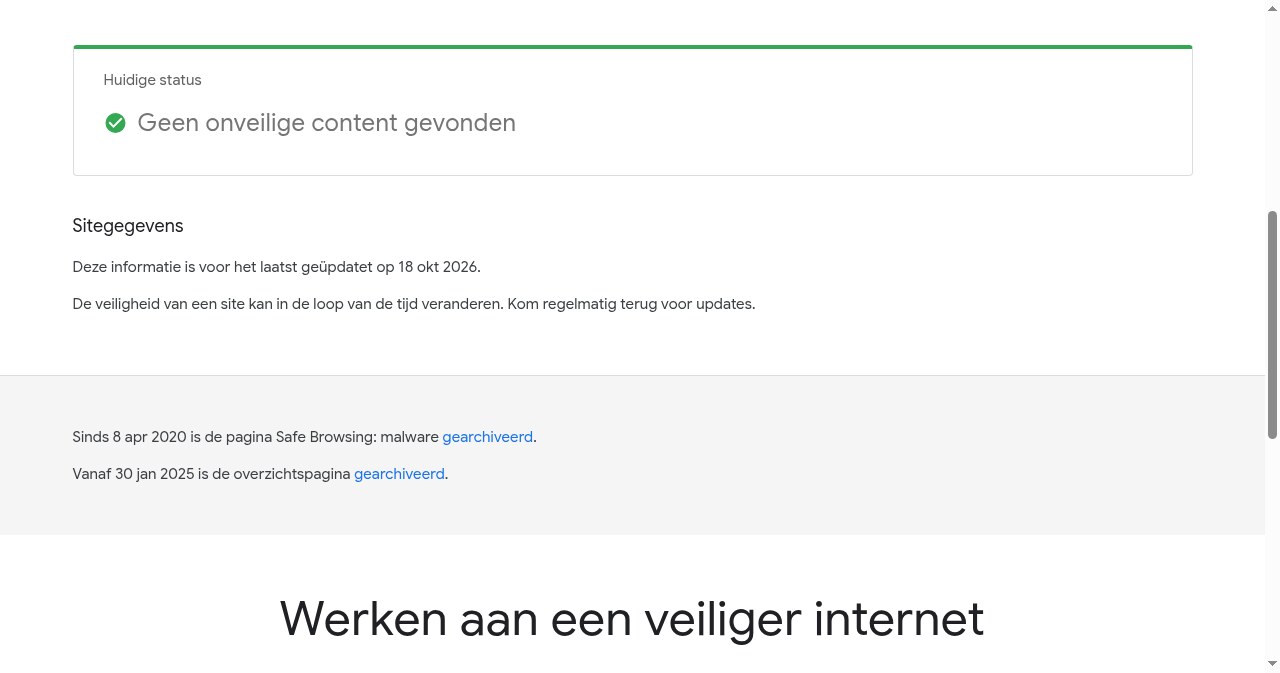
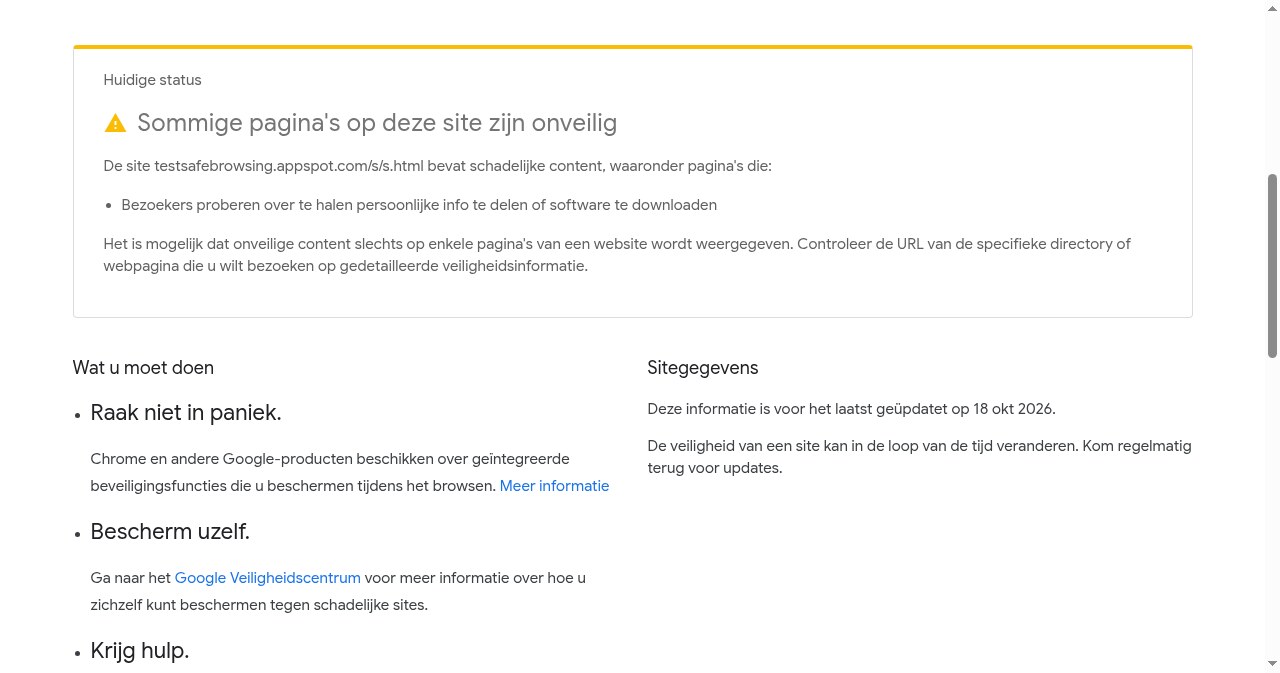
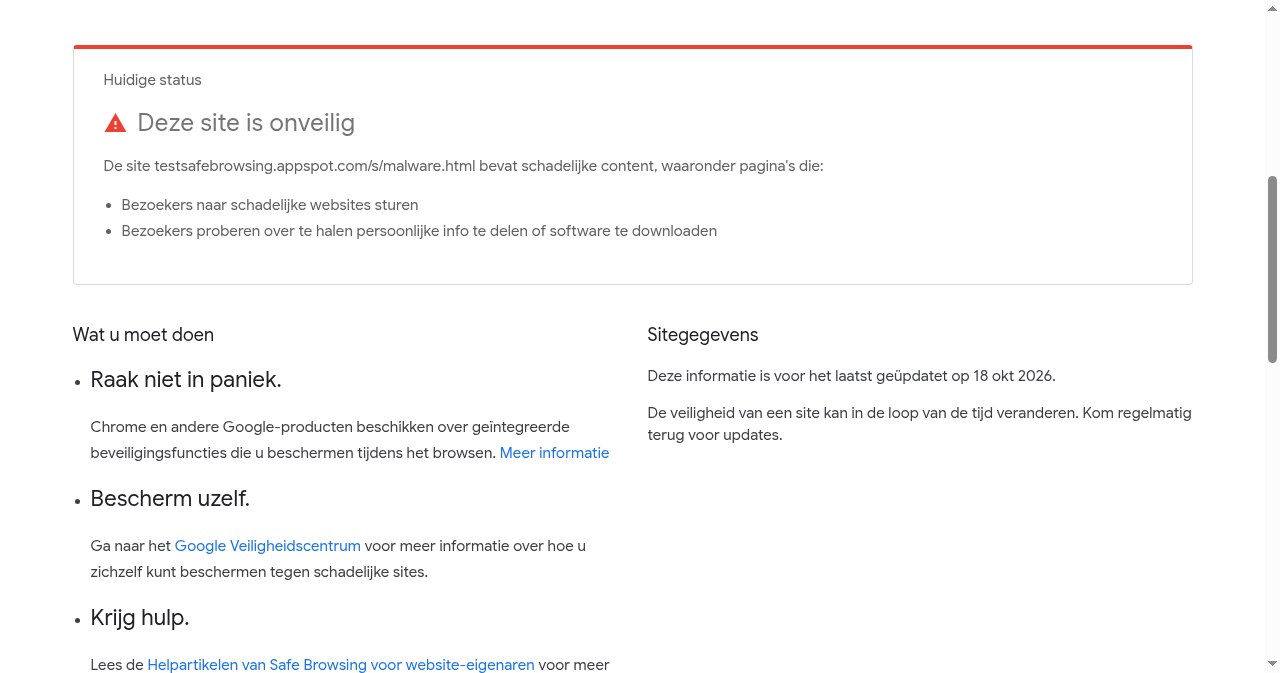
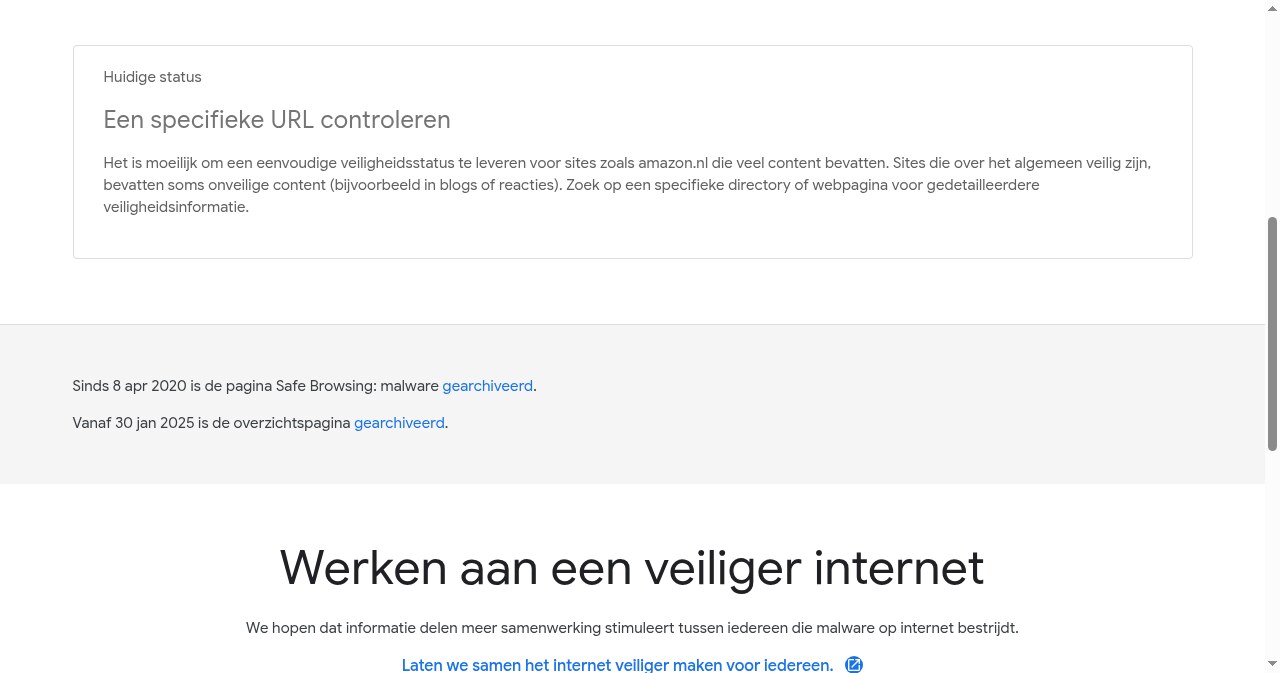
Welk systeem gaf jou de melding?
Browsers bouwen op een handvol systemen. Elk systeem gebruikt vaste teksten. Staat jouw melding ertussen, dan weet je meteen wie er alarm sloeg:
| Wat er in je melding staat | Welk systeem | Bron van de tekst |
|---|---|---|
| "Gevaarlijke site" (rode waarschuwing) | Google Safe Browsing, zoals Chrome hem toont | Chrome-help, gelezen 18-10-2026 |
| "Misleidende website", "Gerapporteerde aanvalpagina" of "Gerapporteerde pagina met ongewenste software" | Safe Browsing-lijsten in Firefox, ± elke 30 minuten vernieuwd | Mozilla-ondersteuning NL, bijgewerkt 06-09-2026 |
| Safari spreekt in zijn instellingen van een waarschuwing bij een "frauduleuze website" (instellingsterm, geen bevestigde meldingstekst) | Safe Browsing in Safari | Apple Safari-handleiding NL, gelezen 18-10-2026 |
| Verwijzing naar SmartScreen bij een site of download | Microsoft Defender SmartScreen in Edge | Microsoft Learn (nl-locale, Engelse tekst), bijgewerkt 08-07-2026 |
| Een eigen formulering met de naam van een programma of netwerk | Antivirus, een werk- of schoolnetwerk, of de host van de site | Per product verschillend; de naam staat in de melding zelf |
Een eerlijke kanttekening bij deze tabel: de vier screenshots hierboven zijn van de statuspagina van Google, niet van een browserscherm. De koppen voor Chrome, Firefox, Safari en Edge komen uit de officiële handleidingen met leesdatum. Onze eigen testbrowsers lieten geen browservenster toe om de waarschuwing te fotograferen: de ene draaide met waarschuwingen bewust uitgeschakeld, de andere machine zat achter een slot. Waar wij het niet zelf zagen, geldt dus de officiële bron, niet een eigen waarneming.
Waarom staat een site op zo'n lijst?
Een blokkade is een vermoeden van een systeem, geen rechtszaak. Meestal is één van deze vijf dingen aan de hand:
- Phishing. Een nepwinkel die een bekende naam nadoet, op een domein van paar weken oud. Dit is de groep waar onze scam checker het vaakst op schiet.
- Malware of opdringerige software. De site probeert bezoekers iets te laten installeren.
- Een gehackte echte winkel. Google schrijft het zelf in het transparantierapport: "Een groot deel daarvan bestaat uit legitieme websites die zijn gehackt." Dan zit de waarschuwing op een winkel die je kent.
- Een gemarkeerde subpagina. Status 2 uit de screenshots: maar een paar pagina's van het domein zijn gemarkeerd. De rest van de winkel kan gewoon werken.
- Een vals alarm. Bestaat, en het systeem heeft er een route voor (zie hieronder). Alleen is het niet de eerste verklaring die je moet testen.
Waarschuwing
Gevaarlijke site
De website die je gaat bezoeken is gemarkeerd als misleidend.
Illustratie van de vaste kop uit de Chrome-help (gelezen 18-10-2026); geen echt browserscherm.
Is het vals alarm? Dit zag onze eigen check
Vals alarm bestaat, en Mozilla waarschuwt website-eigenaren er zelf voor om er automatisch van uit te gaan. Hoe vaak dat voorkomt op grote winkels is niet gemeten; wij hebben in ieder geval een telling gedaan. Op 18 oktober 2026 haalden we 22 geselecteerde bekende webwinkeldomeinen door het transparantierapport. De uitslag op een rij:
| Uitslag transparantierapport, 18 oktober 2026 | Aantal domeinen |
|---|---|
| "Geen onveilige content gevonden" | 21 van 22 |
| Grote-site-status zonder uitspraak | 1 van 22 |
| "Deze site is onveilig" | 0 van 22 |
Meer dan dat bewijst de telling niet: één dag, 22 gekozen domeinen, geen onderzoek naar alle webshops. Praktisch blijft het: zie je een blokkade op het domein van een grote winkel, vergelijk dan eerst de adressen en check of het domein wel het echte is.
We zeggen er eerlijk bij wat onze test niet bewijst. We hebben de Chrome-waarschuwing niet in een echt browservenster kunnen vastleggen, de 22 domeinen zijn gekozen op algemene naamsbekendheid, en één dag zegt niets over morgen. De volledige lijst en de ruwe uitslagen liggen in ons onderzoeksdossier.
Niet doorklikken en niet betalen
- Vergelijk de adressen. Typ de naam van de winkel zelf in en ga via het echte domein. Kom je op hetzelfde domein gewoon binnen terwijl alleen een subpagina geblokkeerd was, dan verklaart die subpagina de melding; blijft de blokkade weg op een ander netwerk, dan speelt mogelijk ook een filter mee. Plak het adres uit je oorspronkelijke klik in de link checker en leg het naast het adres dat nu werkte.
- Log niet in en betaal niet via de geblokkeerde pagina, ook niet als de winkel je vertrouwd voorkomt. Waarschuwing negeren kan technisch, maar bij betalen en inloggen is dat precies de fout die het systeem wil stoppen.
- Check of het domein oud genoeg is voor wat het belooft, zoals bij is deze website betrouwbaar staat uitgelegd. Een winkel van een week oud met 80 procent korting is een verdacht teken, geen bewijs van betrouwbaarheid.
- Heb je al betaald? Volg dan de stappen bij "al besteld" op diezelfde pagina: meteen je geld terugvragen via je kaartmaatschappij of je bank.
- Meld de site als je een echte nepwinkel vond, via phishing melden. Zo komt hij sneller op de lijsten die andere mensen beschermen.
Kreeg je de blokkade bij een mail over je Google-account in plaats van bij een winkel? Volg dan google phishing controleren.
Eigenaar? Zo vraag je een onterechte waarschuwing weg
Ben je de winkel eigenaar en je zit op de lijst terwijl je site schoon is, dan loopt de herstelroute via het systeem dat jou markeerde. Drie vaste stappen:
- Vind eerst het probleem op je eigen site. Mozilla formuleert het scherp: "een website kan vaak zonder enige zichtbare wijziging in een aanvalsite worden omgezet" (Mozilla-ondersteuning NL, 06-09-2026). Verouderde plug-ins, eenmalige spampagina's of een gehackte advertentie volstaan.
- Zoek je status op in Search Console van Google, het rapport Beveiligingsproblemen. Daar staat welke pagina's gemarkeerd zijn en of de wachttijd voor herstel loopt (gelezen 18-10-2026).
- Meld je site bij het Safe Browsing-formulier "Een pagina melden bij Google Safe Browsing" (gelezen 18-10-2026). Firefox en Safari halen hun lijsten bij dezelfde dienst vandaan, dus één correctie helpt in drie browsers. Voor Edge heeft Microsoft een eigen meldroute in de SmartScreen-documentatie (bijgewerkt 08-07-2026).
Een vast hersteltermijn bestaat niet. De lijsten verifiëren opnieuw bij elke bezoeker; Mozilla beschrijft dat de blokkade bij het bezoek nog een keer live tegen de lijst wordt gecontroleerd. Schoon is schoon, maar meetbaar is pas het wegblijven van de waarschuwing.
Vragen die mensen over een blokkade stellen
Is een blokkade bewijs dat de winkel nep is?
Nee. Het is de uitslag van één systeem. Een gehackte echte winkel en een vals alarm geven dezelfde rode tekst. Wat wél vaststaat: het systeem ziet op dit domein iets dat tegen phishing- of malwaredraaiboeken aanligt. Test dus het domein, niet je vertrouwen in de naam.
Mag ik op "site negeren" of "niet naar de site" klikken?
Ga niet door: Chrome raadt af om een gemarkeerde site te bezoeken, ook zonder betaling of inloggen. Wegblijven is de veilige keuze en prima. Nakijken kan zonder de geblokkeerde pagina te openen: typ het adres van de echte winkel in en plak het twijfelachtige adres in de link checker hieronder. Alleen de eigenaar heeft een reden om zijn eigen site te onderzoeken, en die doet dat via de herstelroute in plaats van de waarschuwing te omzeilen.
Ik krijg de melding alleen op mijn werkcomputer. Klopt dat?
Ja, dat kan. Werk- en schoolnetwerken en bedrijfsantivirus voegen een eigen filter toe bovenop de browser. De tekst noemt vaak de naam van dat programma of netwerk. In dat geval is de vraag aan je systeembeheerder, niet aan het transparantierapport.
Waarom staat de site er bij mijn collega wel op en bij mij niet?
Omdat de controle bij elk bezoek opnieuw gebeurt en de lijsten tussentijds veranderen. Firefox vernieuwt zijn lijsten ongeveer elke 30 minuten; andere browsers hanteren eigen schema's, en Edge gebruikt SmartScreen in plaats van Safe Browsing. Tussen twee bezoekers kan een status dus verschillen.
Wat betekent een blokkade voor een bestelling die ik al deed?
Handel naar je betaalmethode: creditcard of PayPal geeft de beste kans op je geld terug, bij een overboeking bel je je bank. De volledige stappen staan bij "Al besteld bij een nepwebshop?" op onze betrouwbaarheidspagina.
Zo komen de teksten op deze pagina en in de test bovenaan tot stand
De vier statuspagina's zijn op 18 oktober 2026 zelf opgevraagd in het publieke transparantierapport van Google en gefotografeerd. De 22 geselecteerde bekende webwinkeldomeinen zijn dezelfde dag via datzelfde rapport gecontroleerd; criterium: grote, algemeen bekende Nederlandse webwinkels met een eigen .nl-domein (lijst en ruwe uitslagen in ons onderzoeksdossier). De herkenner bovenaan werkt op de letterlijke teksten uit de genoemde officiële bronnen, met hun leesdatum. De browserwaarschuwingen zelf hebben we niet in een echt browservenster kunnen fotograferen; voor die teksten gelden de officiële bronnen. Bronnen: transparantierapport Google Safe Browsing (bezocht 18-10-2026); Chrome-help "Waarschuwingen over onveilige sites beheren" (gelezen 18-10-2026); Mozilla Support NL "Hoe werkt ingebouwde bescherming tegen phishing en malware?" (bijgewerkt 06-09-2026); Apple Support NL, Safari-handleiding "Beveiligingsinstellingen wijzigen in Safari op de Mac" (gelezen 18-10-2026); Microsoft Learn over Microsoft Defender SmartScreen (bijgewerkt 08-07-2026); Wikipedia over Google Safe Browsing (gelezen 18-10-2026).