De mail zegt dat iemand een appwachtwoord voor je Google-account heeft aangemaakt. Je wilt het meteen verwijderen. Juist dan wil je weten: vraagt deze mail om een echte accountcontrole, of om inloggen op een gebruikerspagina?
Open je Google-account zelf voordat je iets invult. Met deze checker kun je de tekst, het webadres of een screenshot laten nakijken. Een logo en een echte Google-host keuren de gevraagde handeling niet goed.
Google phishing controleren met een oefenbericht
De drie knoppen vullen de checker met lesmateriaal. Ze openen geen Google Sites-pagina en versturen niets totdat je zelf op Nakijken drukt. De berichten zijn door ons geschreven voorbeelden, geen doorgestuurde privémails.
Laat je Google-bericht nakijken
Plak alleen relevante tekst of kies een screenshot. Haal namen en privégegevens weg; deel geen wachtwoorden of codes.
De checker beoordeelt de aangeleverde inhoud. Hij kan niet vaststellen wie jouw account bedient of of alle toegang na een incident is beëindigd.
Alleen een adres vertelt te weinig over de pagina
Scamchecker opent de ingestuurde webpagina niet. Een Google Sites-link kan verwijzen naar een clubagenda, maar ook naar een gekopieerd inlogscherm. Zonder berichttekst of screenshot beoordelen we de inhoud van die pagina niet.
| Wat je aanlevert | Wat de checker kan beoordelen |
|---|---|
| Alleen een Google Sites-adres | Het adres en gebruikershosting, zonder inhoudelijke goedkeuring van de pagina. |
| De hele berichttekst | Het verzoek, de context en zichtbare adressen. Een clubagenda is iets anders dan vragen om je Google-wachtwoord. |
| Een screenshot | De werkelijk uitgelezen tekst en adressen. Een verborgen klikdoel, redirect of formulierbestemming blijft onbekend. |
Voor alleen een link kun je ook de link checker gebruiken. Lees bij is deze website betrouwbaar waarom een bekende domeinnaam niet hetzelfde is als een betrouwbare handeling.
De bronbeelden laten de route naar de login zien
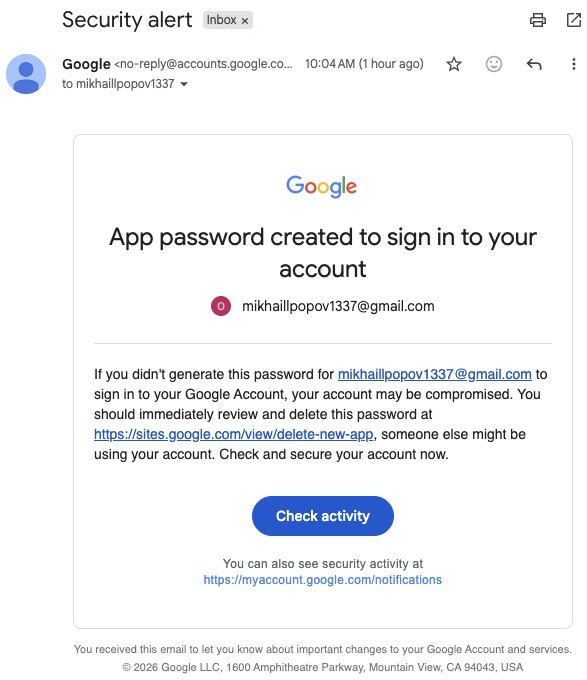
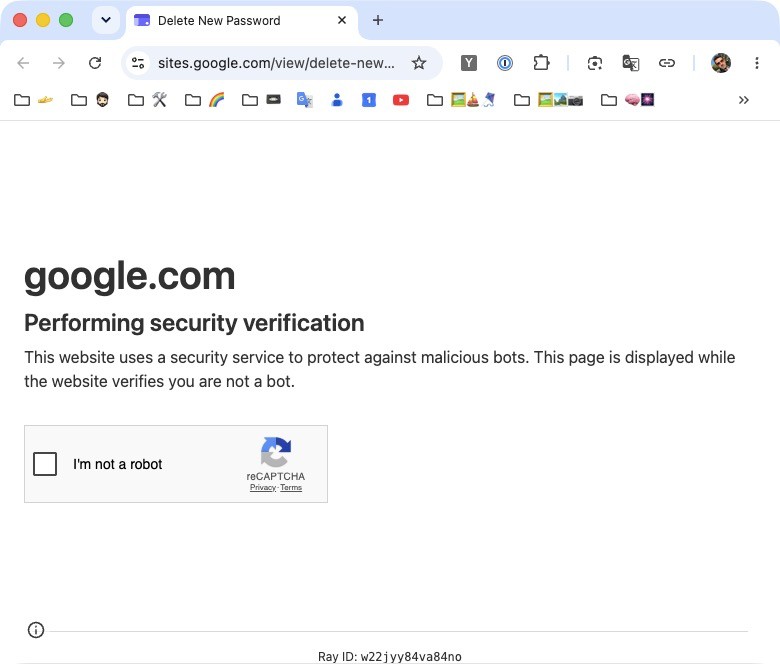
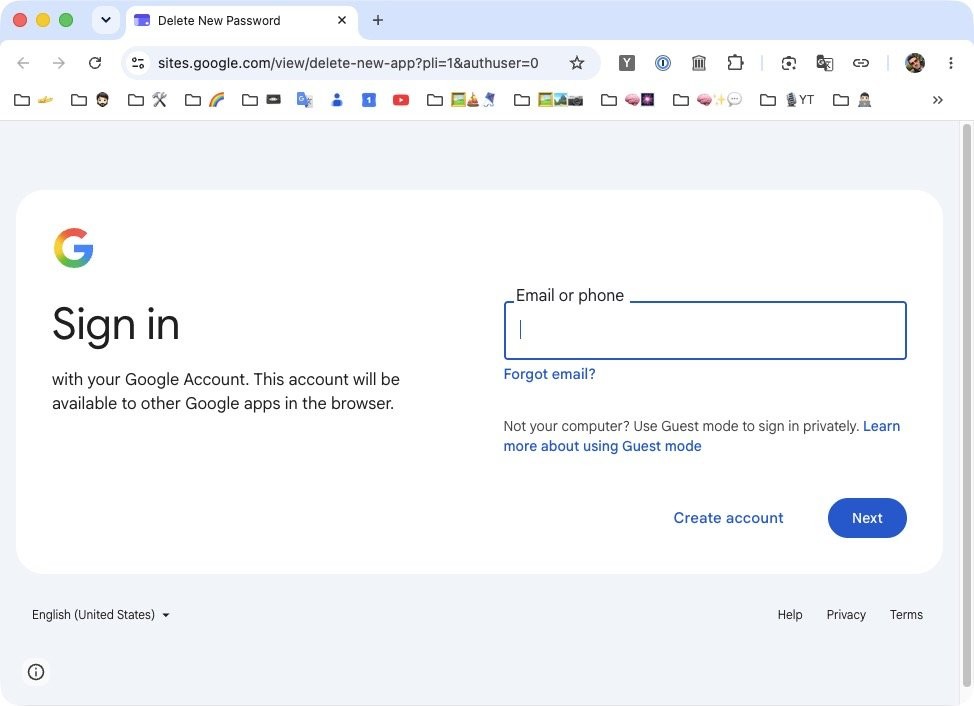
Een gewone Google-browserlogin loopt via accounts.google.com. sites.google.com is een platform waarop gebruikers publiceren. Dat maakt niet iedere Sites-pagina vals, maar een nagebouwd Google-wachtwoordformulier hoort daar niet bij accountbeheer.
De Google Sites-broncasus bevat de oorspronkelijke mail, het controlescherm, de login en een aanvullende headerfoto. De complete mail is daarbij niet zelfstandig forensisch onderzocht.
De test vond het verzoek verdacht, de clubmail niet
Op 3 oktober 2026 hebben we de echte checker met vijf invoeren beproefd. De misleidende appwachtwoordtekst met opgegeven SPF-, DKIM- en DMARC-PASS kreeg nep. Het oorspronkelijke loginbeeld kreeg ook nep; de zichtbare Google Sites-host kwam terug in de uitgelezen tekst.
Een gewone verenigingsmail en een schoolles die juist waarschuwt tegen wachtwoordinvoer kregen geen rode vlaggen. Een losse Google Sites-link kreeg onduidelijk. Dat is een steekproef van deze invoeren, geen garantie voor alle toekomstige berichten. Bekijk de testinvoer en gemeten uitslagen.
Een checker moet zijn eigen grens zichtbaar houden
Onze eerste test maakte het risico van een te stellige uitleg duidelijk. De checker herkende het verdachte verzoek, maar zei ook dat de mail niet van Google afkomstig kon zijn. Dat volgt niet uit dit verzoek: een echte afzender kan misleidende inhoud meedragen.
We hebben de beoordeling daarop aangescherpt. De uitleg moet over het concrete verzoek gaan; een aangeleverd PASS-label wordt niet als zelfstandig gecontroleerde mailauthenticatie gepresenteerd. De checker blijft wel afhankelijk van tekstextractie en modelbeoordeling. Controleer de uitslag dus ook zelf.
Bij hoe het werkt lees je wat de scam checker beoordeelt. Wil je oefenen zonder een eigen mail, probeer de drie Google-loginbeslissingen.
Je accountcontrole begint buiten de mail
- Open zelf de recente beveiligingsactiviteit van Google.
- Vul geen Google-wachtwoord of verificatiecode in op een nagebouwde Sites-login.
- Heb je al gegevens gedeeld? Gebruik de officiële accountomgeving en volg de stappen bij phishing link geklikt. Meld een werkaccount direct bij IT.
De volgende mail kan een overtuigender logo hebben. Wat gelijk blijft: de handeling moet kloppen. Geef je accountcontrole daarom een route die je zelf hebt geopend.
Officiële bronnen: Google over phishingmails en een Google-account beveiligen. Auteur: Sam. Testdatum: 3 oktober 2026. De hierboven genoemde resultaten zijn met de live checker gemeten.